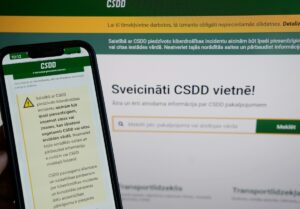
Satiksmes ministrijas komisija pabeigusi Ceļu satiksmes drošības direkcijas (CSDD) kiberuzbrukuma izvērtēšanu. Starp iemesliem, kas padarīja uzbrukumu iespējamu, minēts nepietiekams drošības pārbaužu tvērums, nepietiekama tīkla aizsardzība, daudzfaktoru autentifikācijas neizmantošana un nepilnības programmatūras izstrādē.
Kiberuzbrukums notika no 2026. gada 8. augusta līdz 10. augusta pēcpusdienai. Sabiedrība par incidentu uzzināja 13. augustā.
Saskaņā ar Satiksmes ministrijas precizētajiem datiem augusta uzbrukuma laikā ļaundari ieguva datus par aptuveni 1,15 miljoniem fizisko personu un līdz 200 tūkstošiem juridisko personu no Transportlīdzekļu un to vadītāju valsts reģistra.
Kā ļaundari ieguva piekļuvi CSDD sistēmām
Ievainojamība tika atrasta lietotnē med.csdd.lv
Komisija secināja, ka sākotnējo piekļuvi informācijas sistēmām padarīja iespējamu ievainojamība CSDD uzturētajā tīmekļa lietotnē med.csdd.lv.
Šo ievainojamību agrāk atklāt un novērst traucēja vairāku tehnisku un organizatorisku problēmu kopums. Proti, drošības pārbaudes neaptvēra visu nepieciešamo, tīkla aizsardzība nebija pietiekama, netika izmantota daudzfaktoru autentifikācija, kā arī bija nepilnības programmatūras izstrādē.
Satiksmes ministrs Rihards Kozlovskis norādīja, ka pārbaudē CSDD kiberdrošības pārvaldībā konstatētas “vairākas kļūdas un neizdarības”, bet atsevišķos gadījumos — formāla pieeja. Pēc viņa teiktā, nepilnības bijušas gan CSDD darbinieku rīcībā, gan ārējo pakalpojumu sniedzēju darba algoritmos, ziņo LETA.
Lielu datu apjomu bija iespējams iegūt ilgstoši
Pēc sākotnējās iekļūšanas sistēmā ļaundari ilgstoši varēja izgūt lielu informācijas apjomu.
Komisijas vērtējumā sistēmā trūka mehānismu, kas kontrolētu pieprasījumu apjomu un konstatētu neparastu aktivitāti. Rezultātā ilgstoša masveida datu izgūšana netika laikus apturēta.
Komisija atsevišķi norādīja, ka no profesionāla drošības uzraudzības pakalpojumu sniedzēja parasti sagaidāma spēja laikus konstatēt un ierobežot neparastu, ilgstošu aktivitāti ar datiem.
Kādas vēl problēmas konstatēja komisija
Personas dati tika glabāti ilgstoši
Pārbaudē konstatēta arī ilgstoša vēsturisko personas datu glabāšana. To, cik lielā mērā tā atbilda datu aizsardzības prasībām, atsevišķi vērtēs Datu valsts inspekcija.
CSDD kiberdrošības kontroles sistēma pastāvēja, tomēr, kā izriet no komisijas secinājumiem, praksē tā vairākkārt nenodrošināja tai paredzēto funkciju izpildi.
Starp citām problēmām minēts speciālistu trūkums, nepietiekams drošības testu un auditu apjoms, kā arī nepilnīga procesu dokumentācija.
CSDD iesaka pastiprināt aizsardzību un pārskatīt līgumu ar “Tet”
Komisija ieteikusi CSDD novērst konstatētos kiberdrošības un datu aizsardzības riskus, pārskatīt informācijas glabāšanas termiņus un nodrošināt pietiekamu kiberdrošības speciālistu skaitu.
Turklāt ieteikts pārskatīt un pilnveidot līgumu ar SIA “Tet”, kā arī izveidot skaidrāku šādu ārējo pakalpojumu kontroles sistēmu.
Vienlaikus pēc incidenta atklāšanas CSDD, kā secinājusi komisija, izpildīja normatīvajos aktos paredzētos pienākumus un savlaicīgi informēja kompetentās valsts iestādes.
Kas vērtēs amatpersonu atbildību
Satiksmes ministrijas komisija nevērtēja CSDD amatpersonu individuālo atbildību. Pārbaudes materiāli tiks nodoti tiesībsargājošajām iestādēm.
Ģenerālprokuratūra jau 19. augustā sāka atsevišķu pārbaudi par iespējamiem pārkāpumiem vai nolaidību, kas varēja novest pie datu noplūdes. Savukārt 14. augustā Valsts policija sāka kriminālprocesu saistībā ar nesankcionētu piekļuvi CSDD informācijas sistēmai.
Paša kiberuzbrukuma izmeklēšana turpinās sadarbībā ar CERT.LV un tiesībsargājošajām iestādēm.